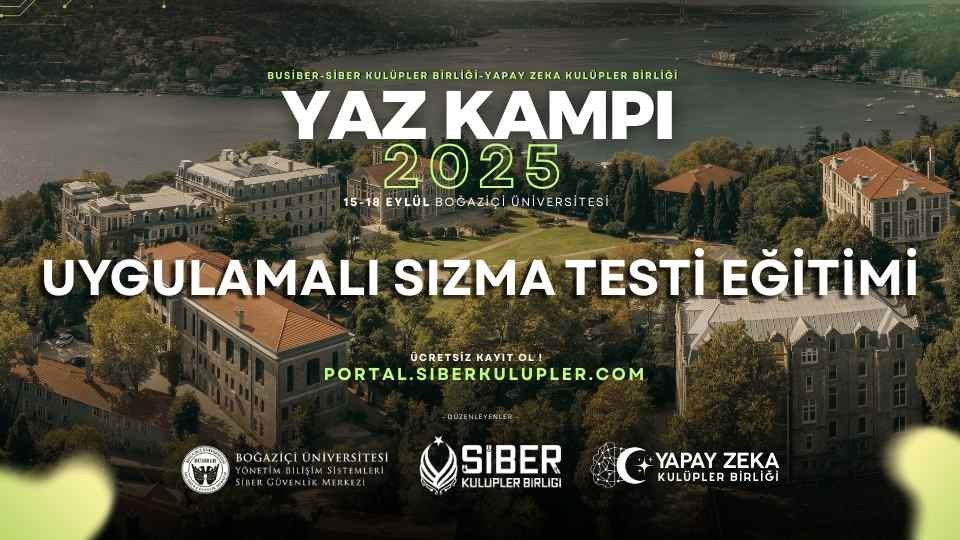
Uygulamalı Sızma Testi
Bu etkinlik tamamlandı
Etkinlik Hakkında
Bu eğitim kapsamında katılımcılara, modern ağ ve uygulama ortamlarında sızma testi (penetration testing) adımlarının nasıl gerçekleştirileceği, zafiyetlerin nasıl tespit edilip istismar edileceği ve güvenlik testlerinin nasıl raporlanması gerektiği uygulamalı olarak aktarılacaktır. Eğitim süresince gerçekçi laboratuvar ortamları kullanılacak ve katılımcılar adım adım ilerleyerek bir sızma testi uzmanının bakış açısını kazanacaktır.
* Eğitim İçeriği
1. Giriş ve Temel Kavramlar
- Sızma Testi Metodolojileri
- Black Box, White Box, Grey Box Yaklaşımları
- Tehdit Modelleme ve Risk Değerlendirme
- Temel Ağ Protokolleri (TCP/IP, DNS, HTTP)
2. Ağ Güvenliği ve Sızma Testleri
- Host ve Servis Keşfi (Nmap, Masscan, Rustscan)
- Zafiyet Taramaları (Nessus, OpenVAS)- Exploitation Frameworks (Metasploit, manuel istismar teknikleri)
- Parola ve Erişim Testleri (Hydra, Kerbrute, SSH/RDP saldırı senaryoları)- Lateral Movement ve Kalıcılık Teknikleri
3. Web Uygulama Güvenliği
- HTTP/HTTPS Temelleri ve Web Mimarisi
- OWASP Top 10 Zafiyetleri
- SQL Injection, XSS, CSRF, SSTI, LFI/RFI, IDOR- Kimlik Doğrulama ve Oturum Yönetimi Açıkları- API Güvenliği Testleri
4. İstismar (Exploitation) ve Yetki Yükseltme
- Exploit Geliştirme Mantığına Giriş
- Linux ve Windows Yetki Yükseltme Teknikleri
- Kalıcılık Sağlama, Veri Sızdırma ve İzlerin Gizlenmesi
Düzenleyen
Etkinlik Özeti
-
Başlangıç Tarihi 15 Eyl 2025
-
Süre 24,0 Saat
-
Biçim Yerinde
-
Dil Türkçe
Oturum Listesi
15 Eyl 2025
09:00 - 17:00
Boğaziçi Üniversitesi
16 Eyl 2025
09:00 - 17:00
Boğaziçi Üniversitesi
17 Eyl 2025
09:00 - 17:00
Boğaziçi Üniversitesi